



코인거래소 해킹 잇따르자…금융위 “금융사 수준 보안 갖춰라”


- 가
보안사고 가이드라인 마련
24시간 감시체계 의무화
핫월렛 보관량 최소화
해킹 의심 땐 입출금 차단
금보원 회원 가입 확대
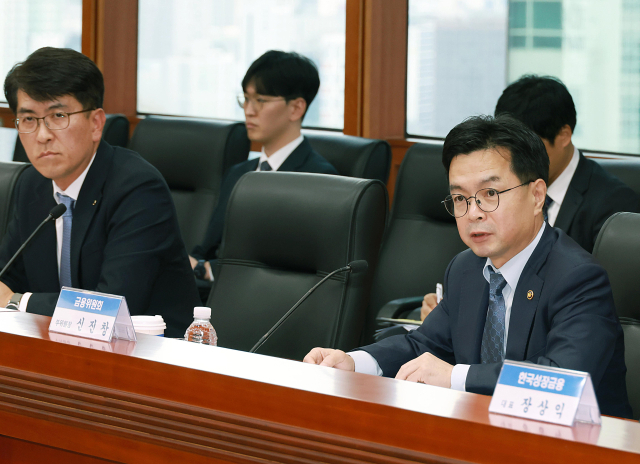 금융위원회 신진창 부위원장(사진 오른쪽). 금융위원회 제공
국내외 가상자산거래소에서 해킹과 정보유출 사고가 잇따르자 금융당국이 거래소에 금융회사 수준의 보안을 요구하는 비상대응 가이드라인을 마련했다.
금융위원회는 신진창 부위원장 주재로 ‘가상자산업권 보안 대책회의’를 열고 ‘가상자산사업자 보안사고 비상대응 가이드라인’을 논의했다고 12일 밝혔다.
가이드라인에는 현재 입법 논의 중인 ‘디지털자산법’이 만들어지기 전이라도 가상자산사업자가 당장 적용할 조치들이 담겼다.
먼저 가이드라인에 따라 사업자는 담당 인력을 상시 배치해 24시간 감시·대응 체계를 운영해야 한다. 이 체계를 24시간 운영하기 어려운 사업자는 감시가 가능한 시간에만 입출금을 처리하고 이를 이용자에게 미리 알려야 한다.
이용자의 자산은 인터넷과 분리된 콜드월렛에 최대한 많이 보관하도록 했다. 감독규정상 의무 비중은 80%지만 사업자 전체 콜드월렛 보관 비중은 95%를 넘고 있다. 그럼에도 금융위는 인터넷에 연결된 핫월렛 물량을 거래에 필요한 최소한으로 줄이라고 주문했다.
금융회사 수준의 보안 관리 의무도 미리 지게 된다. 사업자는 정보처리시스템과 통신망의 취약점을 스스로 분석·평가하고 그 결과에 따라 보완해야 한다. 침해 사고나 외부의 비정상 접근 시도를 발견하면 곧바로 금융당국에 알리도록 했다. 해킹 피해를 보상할 보험 한도와 준비금도 늘려야 한다.
업계에 요구 사항이었던 입출금 차단 요건 완화도 이루어진다. 현행 가상자산이용자보호법은 해킹이 명백할 때만 차단을 허용한다. 이 때문에 의심 단계에서 막아도 되는지 불분명하다는 지적이 업계에서 나왔다.
금융위는 해킹이 의심되면 사업자가 선제적으로 입출금을 막아도 제재하지 않겠다는 ‘비조치 의견서’를 발급하기로 했다. 63억 달러(약 8조 원)가 빠져나간 바이낸스 해킹 사례처럼 차단 속도가 피해 규모를 가른다는 판단이다.
가상자산사업자의 금융보안원 회원 가입도 넓힌다. 현재 28개 사업자 가운데 원화마켓 거래소 5곳만 가입해 위협 정보 공유와 취약점 점검을 받고 있다. 금융위는 사업자 규모를 고려해 추가가입을 추진하고, 가입이 어려운 사업자에게는 취약 요인 탐색과 경보 체계 등을 지원할 계획이다.
신 부위원장은 “일부 사업자들의 보안에 대한 인식은 아직도 제도화 이전에 머물러 있다”며 “가상자산업계의 최고 수준의 보안 강화는 입법만을 기다릴 수 없는, 한시도 미룰 수 없는 문제”라고 말했다.
당국이 법 시행 이전에 보완 수위를 끌어로리는 것은 시장규모가 커져경제에 미치는 영향이 커졌기 때문이다. 지난 5일 기준 국내 거래소의 가상자산 시가총액은 66조 원, 하루 거래액은 1조 9000억 원에 달했다. 거래 가능 이용자 수도 1002만 명(중복포함)에 이른다.
향후 금융위는 준비 중인 디지털자산법에 가상자산사업자도 금융회사와 같은 수준의 IT 안전성 확보 의무와 손해배상책임을 지도록 하는 규정을 넣을 계획이다.
한편, 지난달 27일 가상자산거래소 빗썸은 사내 그룹웨어에 외부인이 침입해 고객 6444명과 임직원 715명의 개인정보가 유출됐다고 공지했다. 이 가운데 고객 844명은 신분증 사본과 계좌번호까지 노출됐다.
비슷한 시기 거래소 프라뱅에서도 핫월렛에서 약 1억 원어치 코인이 비정상적으로 출금되는 등 가상자산 업계에서 관련 피해가 잇따랐다.
박동해 기자 eastsea@busan.com
실시간 핫뉴스
COPYRIGHT ⓒ 부산일보사 ALL RIGHTS RESERVED.
